Vad är ransomware? Så fungerar utpressningsvirus och så skyddar du dig
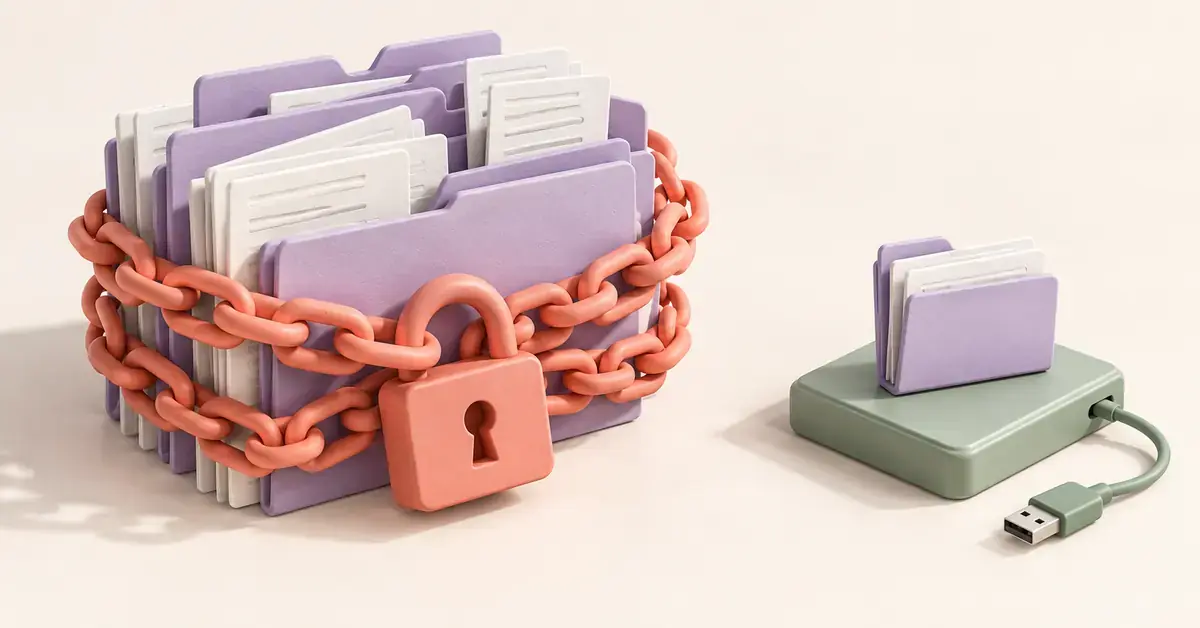
Ransomware, på svenska ofta kallat utpressningsvirus, är en typ av skadlig programvara som låser eller krypterar dina filer och sedan kräver en lösensumma för att du ska få tillbaka dem. Det drabbar både privatpersoner och stora organisationer, och i Sverige har allt från matbutiker till myndigheter satts ur spel av den här typen av attacker. I den här guiden går vi igenom vad ransomware egentligen är, hur en attack går till, vilka kända exempel som finns och – framför allt – hur du skyddar dig.
Viktiga punkter
- Ransomware = utpressningsvirus som låser eller krypterar dina filer och kräver lösen, oftast i kryptovaluta.
- Vanligaste smittvägen är nätfiske – bluffmejl med skadliga bilagor eller länkar.
- Dubbel utpressning blir allt vanligare: angriparna stjäl data och hotar att publicera den.
- Säkerhetskopior är det bästa skyddet – följ 3-2-1-regeln och håll minst en kopia frånkopplad.
- Betala inte. Myndigheter avråder; det finns ingen garanti för att du får tillbaka datan.
Vad är ransomware?
Ordet ransomware är en sammansättning av engelskans ransom (lösensumma) och software (programvara). Det är alltså ett program som kriminella använder för att hålla dina filer eller hela din dator som gisslan tills du betalar.
De flesta moderna varianter krypterar filerna på datorn. Kryptering innebär att innehållet görs oläsbart med hjälp av en matematisk nyckel – utan rätt nyckel går dokument, bilder och annat inte att öppna. Angriparna har nyckeln och lovar att lämna ut den mot betalning, oftast i kryptovaluta som bitcoin eftersom sådana betalningar är svåra att spåra.
Ransomware är därmed en form av digital utpressning. Till skillnad från ett vanligt virus, som kan förstöra eller sprida sig i det tysta, vill angriparen att du ska märka attacken – hela affärsidén bygger på att du betalar för att få tillbaka det du förlorat.
Så fungerar en ransomware-attack
En typisk attack följer några tydliga steg:
- Infektion. Den skadliga koden tar sig in på datorn, ofta via ett mejl, en nedladdning eller en sårbarhet i programvara.
- Spridning. Programmet kartlägger datorn och nätverket och försöker nå så många filer och enheter som möjligt, inklusive anslutna hårddiskar och nätverksmappar.
- Kryptering eller låsning. Filerna krypteras eller så låses hela systemet. Många varianter stjäl dessutom en kopia av informationen innan den krypteras.
- Utpressning. Ett meddelande visas på skärmen med en lösensumma, en betalningsadress och ofta en nedräkning. Betalar du inte i tid höjs summan eller så hotar angriparna att radera nyckeln.
Ett allt vanligare upplägg kallas dubbel utpressning: angriparna krypterar inte bara datan utan laddar också ner den och hotar att publicera känsliga uppgifter om offret inte betalar. Det gör att även den som har bra säkerhetskopior kan pressas, eftersom hotet nu handlar om läckta uppgifter och inte bara om låsta filer.
Vanliga typer av ransomware
Ransomware är ett samlingsnamn för flera olika angreppssätt. Tabellen nedan sammanfattar de vanligaste.
Typer av ransomware
| Typ | Vad den gör | Exempel |
|---|---|---|
| Krypterande (crypto) | Krypterar filerna så att de blir oläsbara utan nyckel | WannaCry |
| Låsande (locker) | Låser hela skärmen eller enheten men rör oftast inte själva filerna | Skärmlåsare |
| Scareware | Skrämmer med falska varningar om virus eller lagbrott för att pressa fram betalning | Falska ”supportlarm” |
| Läckageutpressning (dubbel utpressning) | Stjäl data och hotar att publicera den utöver att kryptera den | Akira, Cl0p |
| Ransomware-as-a-Service (RaaS) | Färdiga verktyg hyrs ut till andra kriminella mot andel av vinsten | LockBit |
Hur sprids ransomware?
Ransomware behöver en väg in. De vanligaste smittvägarna är:
- Nätfiske och bluffmejl. Den vanligaste vägen är mejl med en infekterad bilaga eller en länk till en falsk sida. Lär dig känna igen knepen i vår guide om nätfiske (phishing).
- Sårbarheter i programvara. Ouppdaterade operativsystem och program kan innehålla säkerhetshål som angripare utnyttjar – ibland helt utan att du behöver klicka på något.
- Fjärrinloggning (RDP). Dåligt skyddade fjärrskrivbord med svaga lösenord är en vanlig ingång i företag.
- Skadlig reklam och manipulerade nedladdningar. Piratkopierad programvara, falska uppdateringar och annonser som leder till infekterade filer är klassiska fällor.
- USB-minnen och externa enheter. Infekterade minnen kan sprida skadlig kod vidare när de kopplas in.
Kända exempel på ransomware
Några attacker har blivit skolboksexempel på hur stor skada utpressningsvirus kan göra.
WannaCry (2017)
Den 12 maj 2017 spreds WannaCry över hela världen på bara några timmar. Viruset utnyttjade en sårbarhet i Windows filsdelningsprotokoll (SMB) via en attack kallad EternalBlue och spred sig automatiskt mellan datorer. Enligt Europol drabbades över 200 000 datorer i minst 150 länder, och lösensumman var runt 300 US-dollar i bitcoin. Det som gjorde attacken så omfattande var att många inte hade installerat säkerhetsuppdateringen MS17-010, som Microsoft släppt redan den 14 mars 2017. Bland de hårdast drabbade fanns brittiska sjukvården, där sjukhus tvingades avvisa patienter.
Coop och Kaseya-attacken (2021)
Sommaren 2021 tvingades Coop i Sverige stänga hundratals butiker i flera dagar. Orsaken var en så kallad leverantörskedjeattack: hackargruppen REvil utnyttjade en sårbarhet i IT-verktyget Kaseya, som i sin tur användes av en av Coops leverantörer. Följden blev att kassasystemen slutade fungera och butikerna inte kunde ta betalt – ett tydligt exempel på hur ransomware kan slå mot helt andra företag än det som angreps.
Tietoevry och Akira (2024)
Natten mellan den 19 och 20 januari 2024 drabbades IT-leverantören Tietoevry av ransomwaregruppen Akira. Attacken slog mot ett av företagets datacenter i Sverige och lamslog bland annat lönesystemet Primula. Enligt Statens servicecenter påverkades omkring 120 myndigheter och fler än 60 000 anställda, och flera kommuner, butikskedjan Rusta och biografkedjan Filmstaden drabbades av störningar. Attacken visar hur en enda leverantör kan bli en flaskhals för stora delar av samhället.
Så skyddar du dig mot ransomware
Det bästa skyddet är att göra det svårt för angriparna att komma in – och att se till att en attack inte blir förödande om den ändå lyckas. Den enskilt viktigaste åtgärden är säkerhetskopior.
Checklista: skydda dig mot ransomware
- Ta regelbundna säkerhetskopior enligt 3-2-1-regeln och förvara minst en kopia frånkopplad eller på annan plats.
- Installera uppdateringar till operativsystem och program så snart de kommer.
- Använd ett uppdaterat antivirusprogram.
- Var försiktig med bilagor och länkar i oväntade mejl.
- Använd starka, unika lösenord och aktivera tvåfaktorsautentisering.
- Ladda bara ner program från officiella och betrodda källor.
- Begränsa administratörsbehörigheter – använd ett vanligt konto till vardags.
En bra tumregel för säkerhetskopiering är 3-2-1-regeln: ha minst tre kopior av viktig data, på två olika typer av lagring, varav en förvaras på en annan plats eller frånkopplad från nätverket. En kopia som inte är ansluten kan nämligen inte krypteras av ett virus. Du kan läsa mer om hur du återställer raderade filer och hur molntjänster som Google Drive kan användas för att spegla dina dokument.
Ett uppdaterat antivirusprogram fångar många kända hot, och en lösenordshanterare hjälper dig att använda starka, unika lösenord – gärna i kombination med tvåfaktorsautentisering som ett extra lager vid inloggning.
Vad gör du om du drabbas?
Om du misstänker att du blivit utsatt för ransomware, agera lugnt och metodiskt:
- Koppla bort datorn. Dra ur nätverkskabeln eller stäng av wifi så att viruset inte sprids till andra enheter eller nätverksmappar.
- Betala inte direkt. Det finns ingen garanti för att du får tillbaka filerna, och betalning finansierar fortsatt brottslighet.
- Identifiera viruset. Tjänsten No More Ransom – ett samarbete mellan bland andra Europol och Polisen i Nederländerna – har verktyget Crypto Sheriff som kan känna igen många varianter och ibland erbjuda ett gratis dekrypteringsverktyg.
- Rensa datorn. Innan du återställer något bör den skadliga koden tas bort. Se vår guide om att ta bort virus från datorn.
- Återställ från säkerhetskopia. Kontrollera först att kopian inte också är smittad innan du läser tillbaka den.
- Anmäl händelsen. Gör en polisanmälan vid brottsmisstanke. Företag och organisationer kan kontakta CERT-SE för råd och stöd, och om personuppgifter läckt ska incidenten enligt dataskyddsförordningen (GDPR) anmälas till Integritetsskyddsmyndigheten (IMY) inom 72 timmar.
Bör man betala lösensumman?
Svenska och internationella myndigheter avråder generellt från att betala. Skälen är flera: det finns ingen garanti för att du faktiskt får tillbaka datan, du gör dig till ett attraktivt mål för nya attacker, och pengarna göder den kriminella verksamheten. Vid dubbel utpressning finns dessutom ingen garanti för att stulna uppgifter raderas även om du betalar. Satsa i stället på att förebygga – med uppdaterade system och fungerande säkerhetskopior behöver en attack sällan bli en katastrof.
Referenskällor
- CERT-SE – råd och stöd vid IT-incidenter
- No More Ransom – Crypto Sheriff och gratis dekrypteringsverktyg
- Integritetsskyddsmyndigheten (IMY) – anmälan av personuppgiftsincident
- CISA – StopRansomware
- SVT Nyheter – Coop drabbat av Kaseya-attacken (2021)
- BleepingComputer – Tietoevry och Akira-attacken (2024)
- SVT Nyheter – WannaCry drabbade minst 150 länder (2017)
Vanliga frågor (FAQ)
Vad betyder ransomware på svenska?
Ransomware brukar översättas till utpressningsvirus eller gisslanprogram. Det är skadlig programvara som låser eller krypterar dina filer och kräver en lösensumma för att du ska få tillbaka dem.
Kan ransomware drabba mobiler?
Ja. Även om de flesta attacker riktas mot datorer finns ransomware för Android och iOS. Risken är störst om du installerar appar från okända källor utanför de officiella appbutikerna.
Går det att låsa upp krypterade filer utan att betala?
Ibland. För vissa äldre eller kända varianter finns gratis dekrypteringsverktyg via tjänsten No More Ransom. Men för många nyare varianter saknas verktyg, och då är en ren säkerhetskopia enda säkra vägen tillbaka.
Skyddar antivirus mot ransomware?
Ett uppdaterat antivirusprogram stoppar många kända hot och är en viktig del av skyddet, men inget program fångar allt. Kombinera det alltid med uppdaterad programvara, försiktighet med mejl och regelbundna säkerhetskopior.
Hur vet jag att min dator är smittad?
Det tydligaste tecknet är ett meddelande på skärmen som kräver betalning för att låsa upp filer. Andra tecken är att dokument plötsligt inte går att öppna, har fått nya filändelser eller att datorn blivit märkbart långsam.